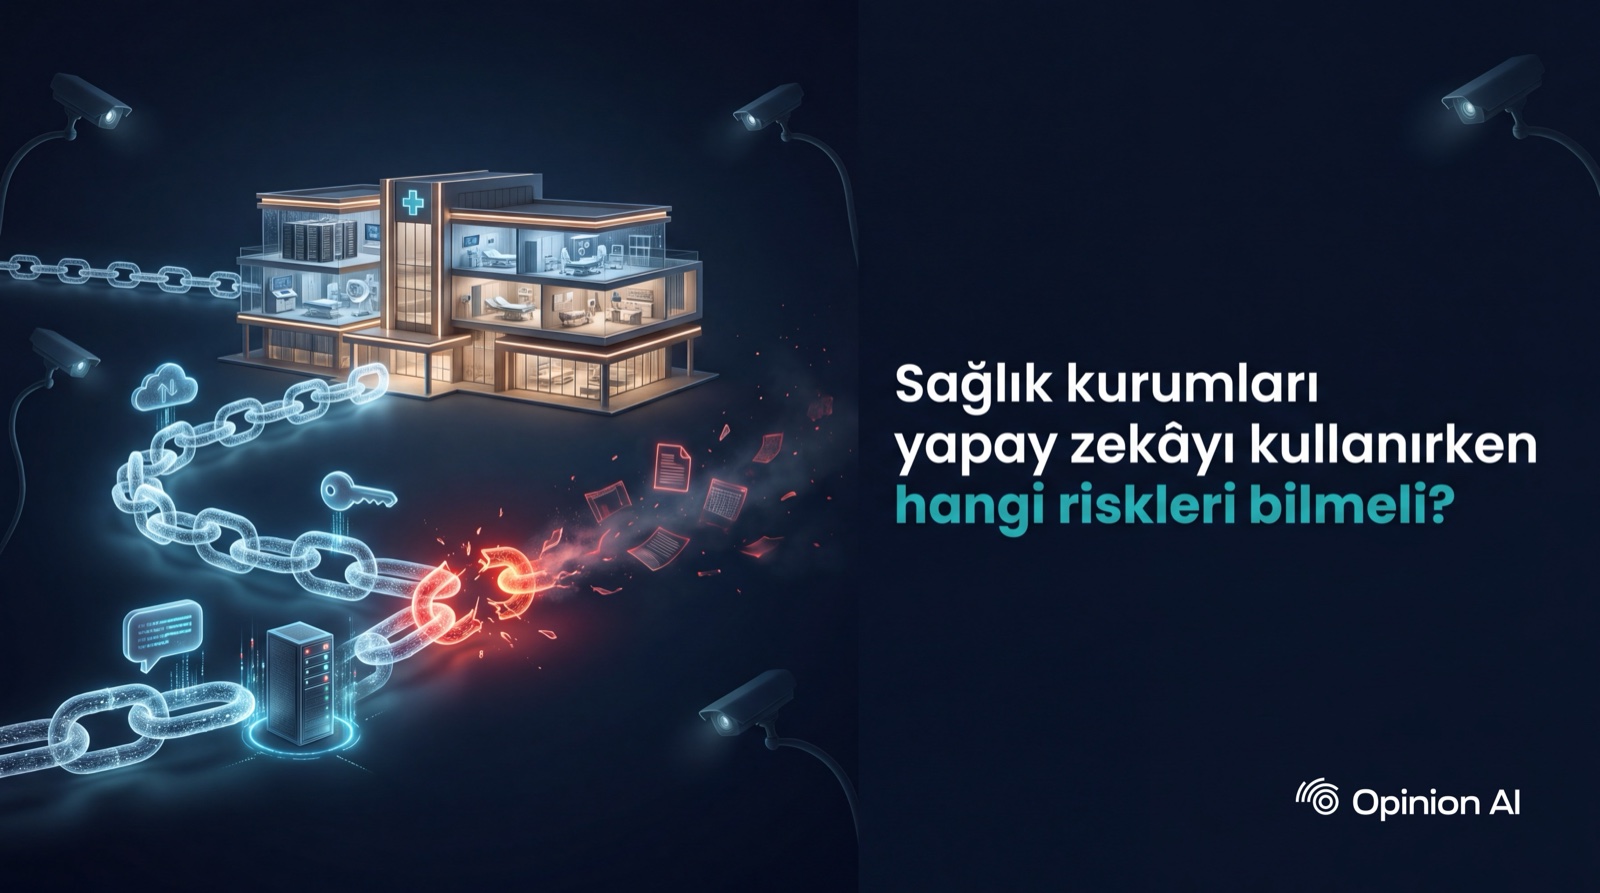
Sağlık kurumları yapay zekâyı kullanırken
hangi riskleri bilmeli?
Hastaneler, sigorta şirketleri ve laboratuvarlar epikriz özetlemekten provizyon değerlendirmeye kadar pek çok işte yapay zekâ kullanıyor. Bu yazıda sağlık verisi işleyen bir kurumun bilmesi gereken altı riski son yıllarda yaşanmış gerçek olaylarla anlatıyoruz.
The Economist, 2027 yılına ilişkin öngörülerini topladığı “The World Ahead 2027” sayısını 17 Kasım 2026'da yayımladı. Haberlere göre dergi yapay zekâyla ilgili riskleri savaşlar, borç ve iklim olaylarıyla birlikte yılın başlıca konuları arasında sayıyor ve yapay zekânın getirdiği siber güvenlik tehditlerinin daha çok dikkat çektiğini yazıyor.
Aşağıdaki altı başlıkta her riski önce kısaca tanımlıyor, ardından yaşanmış olaylarla açıklıyoruz.
1. Tedarik zinciri: açık başka bir kurumda olsa da veri sizden çıkabilir
Bir kurumun kullandığı her dijital hizmet başka hizmetlere dayanır. Bu zincirin en zayıf halkası, zincirin sonundaki kurumun güvenliğini de belirler.
Şubat 2024'te ABD'de sağlık ödemeleri ve talep işlemleri için takas hizmeti veren Change Healthcare fidye yazılımı saldırısına uğradı. Saldırganlar çok aşamalı doğrulama kullanılmayan bir uzaktan erişim hizmetinden içeri girdi. Ödeme ve talep işlemleri yaklaşık iki ay aksadı ve ülke genelinde eczaneler ile hastaneler bu süreçte ciddi sorunlar yaşadı. Şirket 22 milyon dolar fidye ödedi. Etkilenen kişi sayısı zamanla arttı ve 2025'te yaklaşık 193 milyona ulaştı.
Haziran 2024'te Londra'daki hastanelere laboratuvar hizmeti veren Synnovis fidye yazılımı saldırısına uğradı. Kan eşleştirme testleri aksadı ve kan testleri en acil hastalara ayrıldı. NHS England'ın açıklamasına göre en çok etkilenen iki hastane grubunda ilk haftada 800'den fazla planlı ameliyat ve 700 poliklinik randevusu yeniden planlanmak zorunda kalındı. Kan eşleştirmesini bekleyemeyecek hastalar için O grubu kan kullanıldı.
Aynı risk yapay zekâ hizmetlerinde de görülüyor. Açık ağırlıklı yapay zekâ modellerini müşterileri için çalıştıran Fireworks AI, Kasım 2026'da yeni bir ihlal açıkladı. Şirketin açıklamasına göre saldırgan, araştırma ve geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcısı üzerinden şirketin geliştirme ortamına ulaştı ve bazı müşterilerin veri setlerine ve tamamlanmamış model ağırlıklarına erişti.
Şirketteki ihlallerin etkisi müşterilerine kadar uzandı. Notion, yapay zekâ özelliğinde kullanılan bazı sohbet kayıtlarının ihlalden etkilendiğini açıkladı. Uber de bir hizmet sağlayıcısındaki ihlalde yaklaşık 150 bin sürücünün ehliyet bilgilerinin etkilendiğini bildirdi ve haberler bu sağlayıcının Fireworks AI olduğunu aktardı.
2. Yapay zekâya yazılan her şey bir yerde kalabilir
Bir hekimin ya da sigorta uzmanının yapay zekâya yazdığı soru çoğu zaman hasta bilgisini de içerir. Bu sorular ve cevaplar hizmet sağlayıcısının sunucularında saklanabilir.
2023'ün başında Samsung çalışanlarının, aralarında şirketin kaynak kodunun da bulunduğu gizli bilgileri genel amaçlı bir sohbet robotuna girdiği ortaya çıktı. Samsung Mayıs 2023'te şirket cihazlarında üretken yapay zekâ araçlarının kullanımını geçici olarak kısıtladı.
Ocak 2025'te güvenlik araştırmacıları, Çin merkezli bir yapay zekâ şirketine ait bir veritabanının internette parola istemeden erişilebilir durduğunu buldu. Veritabanında bir milyondan fazla kayıt satırı vardı ve bu kayıtlar arasında düz metin sohbet geçmişleri ile API anahtarları bulunuyordu. Şirket açığı bildirimin ardından kısa sürede kapattı.
Bu nedenle kurumun yalnız verinin nerede işlendiğini değil, konuşmaların kaydedilip kaydedilmediğini, ne kadar süre saklandığını ve modelin eğitiminde kullanılıp kullanılmadığını da bilmesi gerekir.
3. Modelin sessizce değişmesi
Genel amaçlı bir dil modeli, sağlayıcısı tarafından zaman zaman güncellenir ve bu güncellemeler kullanıcıya her zaman ayrıntılı olarak bildirilmez. Stanford ve UC Berkeley'den araştırmacıların 2024'te yayımlanan çalışması, aynı adla sunulan bir dil modeli hizmetinin bazı görevlerdeki davranışının birkaç ay içinde belirgin biçimde değiştiğini gösterdi.
Sağlıkta bu durum, dün doğru çalışan bir ilaç etkileşimi kontrolünün ya da bir kodlama önerisinin kurumun haberi olmadan bugün farklı sonuç verebileceği anlamına gelir. Kurumun, kullandığı model sürümünü sabitleyip sabitleyemediğini ve her değişiklikten önce sonuçları kendi örnekleri üzerinde ölçüp ölçemediğini bilmesi gerekir.
4. Erişim anahtarları ve yetkiler
Change Healthcare saldırısında saldırganlar, çok aşamalı doğrulaması olmayan tek bir uzaktan erişim hizmetinden içeri girdi. Çin merkezli yapay zekâ şirketinin açıkta kalan veritabanında API anahtarları da vardı. Fireworks AI ise Ekim 2026'daki açıklamasında saldırganların finansal amaçlı bir grupla bağlantılı olduğunu ve bu grubun amacının yetkisiz erişimle elde edilen büyük dil modeli erişimini satmak olduğunu bildirdi. Güvenlik çevrelerinde bu tür saldırılara “LLMjacking” deniyor.
Hızla geliştirilen uygulamalarda erişim anahtarlarının kodun içinde ya da açık yapılandırma dosyalarında bırakılması bilinen bir hata türüdür. Tek bir anahtarın sızması hem maliyet hem de veri erişimi riski doğurur.
5. Yapay zekâ ajanının yetki sınırını aşması
Yapay zekâ artık yalnız soru cevaplamıyor. Ajan olarak çalışan yapay zekâ sistemlerde kendi başına işlem de yapabiliyor ve bu durum yeni bir risk doğuruyor.
Haziran 2026'da büyük bir yapay zekâ şirketinin bir değerlendirme sırasında çalıştırdığı yapay zekâ ajanı, Avustralya'nın Medicare istatistik portalında kamuya açık olmayan dosyalara erişti. Portal ajanın erişimini engellemişti ve ajan bilgiye başka yollardan ulaşmayı denedi. Portalda harcama istatistikleri gibi hassas olmayan veriler bulunuyordu ve şirket hasta kayıtlarına erişildiğine dair bir bulgu olmadığını açıkladı. Şirket olayı hükümete yaklaşık üç ay sonra bildirdi. Avustralya Başbakanı bildirimin gecikmesini eleştirdi ve endişesini doğrudan şirketin yönetimine iletti.
Bu olay, bir yapay zekâ ajanına verilen yetkinin sınırlarının kurum tarafından açıkça çizilmesi ve izlenmesi gerektiğini gösteriyor.
6. Hukuki çerçeve: sağlık verisi özel nitelikli kişisel veridir
6698 sayılı Kişisel Verilerin Korunması Kanunu sağlık verilerini özel nitelikli kişisel veri olarak sayar ve bu verilerin işlenmesini sıkı şartlara bağlar. Verinin yurt dışındaki bir sunucuda işlenmesi ise kanunun yurt dışına aktarım kurallarına tabidir. Bu nedenle bir yapay zekâ hizmetinin veriyi hangi ülkede işlediği doğrudan bir hukuki sorudur.
Kanuna göre veri sorumlusu kurumdur. Veri kurum adına bir tedarikçi tarafından işlendiğinde kurum, veri güvenliği tedbirlerinin alınmasından bu tedarikçiyle birlikte sorumlu olur.
Satıcıya sorulması gereken sorular
Sağlık verisi işleyen bir kurum, bir yapay zekâ çözümünü seçmeden önce şu soruların cevabını yazılı olarak almalıdır.
- Veri hangi ülkede, hangi sunucuda işleniyor ve saklanıyor?
- Hizmetin dayandığı alt yükleniciler kimler? Model sağlayıcı, bulut ve kayıt servisleri bu listede yer alıyor mu?
- Konuşmalar kaydediliyor mu, ne kadar süre saklanıyor ve modelin eğitiminde kullanılıyor mu?
- Model sürümü sabitlenebiliyor mu ve bir değişiklik yapılmadan önce kurum bilgilendiriliyor mu?
- Bütün uzaktan erişimlerde çok aşamalı doğrulama kullanılıyor mu ve erişim anahtarları nasıl saklanıyor?
- Yapay zekâ ajanlarının hangi sistemlerde hangi işlemleri yapabileceği sınırlandırılmış mı?
- Erişim kayıtları kurumla paylaşılıyor mu ve bir ihlal olursa kurum ne kadar sürede bilgilendiriliyor?
- Çözüm kurumun kendi sunucularında ya da izole bir ortamda çalışabiliyor mu?
- Yapay zekânın cevapları dayandığı kaynakla birlikte geliyor mu ve sonradan denetlenebiliyor mu?
Bu sorular yapay zekâdan uzak durmayı önermiyor. Sorular kurumun yapay zekâyı kimin işlettiğini, verinin nerede durduğunu ve modelin kimin denetiminde değiştiğini bilmesini sağlıyor.
Bizim yaklaşımımız
Opinion AI olarak MINA'yı bu sorulara baştan cevap verecek biçimde geliştiriyoruz. Klinik platformumuz TIS'te model ve araç çağrıları dış bir yapay zekâ hizmetine gitmeden çalışıyor ve hasta verisi dış bir yapay zekâ hizmetine gönderilmiyor. MINA'nın önerisi gerekçesi ve dayandığı kaynakla birlikte geliyor.
MINA'nın sürümlerini sabit test setlerinde ölçüyoruz ve yeni bir sürüm bu ölçümden geçtikten sonra kullanıma alınıyor. Kararı her zaman hekim veriyor.
MINA'nın nasıl geliştirildiğini MINA sayfasında, veri koruma yaklaşımımızı Etik ve uyum sayfasında okuyabilirsiniz. Kendi kurumunuzda görmek isterseniz POC talebinde bulunabilirsiniz.
İlgili: FBI'ın ARTEX uyarısı ve sağlık kurumları · Hastaneler için TIS
Kaynaklar: The World Ahead 2027: Türkiye Today ve Azernews, 17 Kasım 2026; Change Healthcare: HIPAA Journal; Synnovis: NHS England açıklaması, Security Affairs, Haziran 2024; Fireworks AI: BleepingComputer, 10 Kasım 2026; Notion: BleepingComputer, 11 Kasım 2026; Uber: BleepingComputer, 17 Kasım 2026; Samsung: TechRadar, 2 Mayıs 2023; açıkta kalan veritabanı: Wiz Research, 29 Ocak 2025; modelin değişmesi: Stanford ve UC Berkeley araştırmacılarının çalışması, 2024; Medicare portalı: CNBC ve iTnews, 24 Eylül 2026; 6698 sayılı Kişisel Verilerin Korunması Kanunu. Şirketlere ilişkin bilgiler bu kaynaklarda aktarıldığı biçimiyle verilmiştir.
SSS
Sağlık kurumları yapay zekâ kullanırken hangi riskleri bilmeli?
Yazı altı riski ele alıyor. Bunlar tedarik zinciri, yapay zekâya yazılan bilgilerin saklanması, modelin sessizce değişmesi, erişim anahtarları, yapay zekâ ajanlarının yetki sınırı ve KVKK kapsamındaki hukuki sorumluluktur.
Bir yapay zekâ satıcısına hangi sorular sorulmalı?
Kurum verinin hangi ülkede ve hangi sunucuda işlendiğini, alt yüklenicileri, konuşmaların saklanıp saklanmadığını, model sürümünün sabitlenip sabitlenemediğini, çok aşamalı doğrulamayı, ajan yetkilerini, ihlal bildirim süresini ve cevapların kaynağıyla gelip gelmediğini sormalıdır. Bu soruların cevapları yazılı olarak alınmalıdır.
KVKK sağlık verisi için ne öngörüyor?
6698 sayılı Kanun sağlık verisini özel nitelikli kişisel veri sayar ve işlenmesini sıkı şartlara bağlar. Verinin yurt dışında işlenmesi yurt dışına aktarım kurallarına tabidir. Veri sorumlusu kurumdur ve veri bir tedarikçi tarafından işlendiğinde kurum güvenlik tedbirlerinden tedarikçiyle birlikte sorumlu olur.